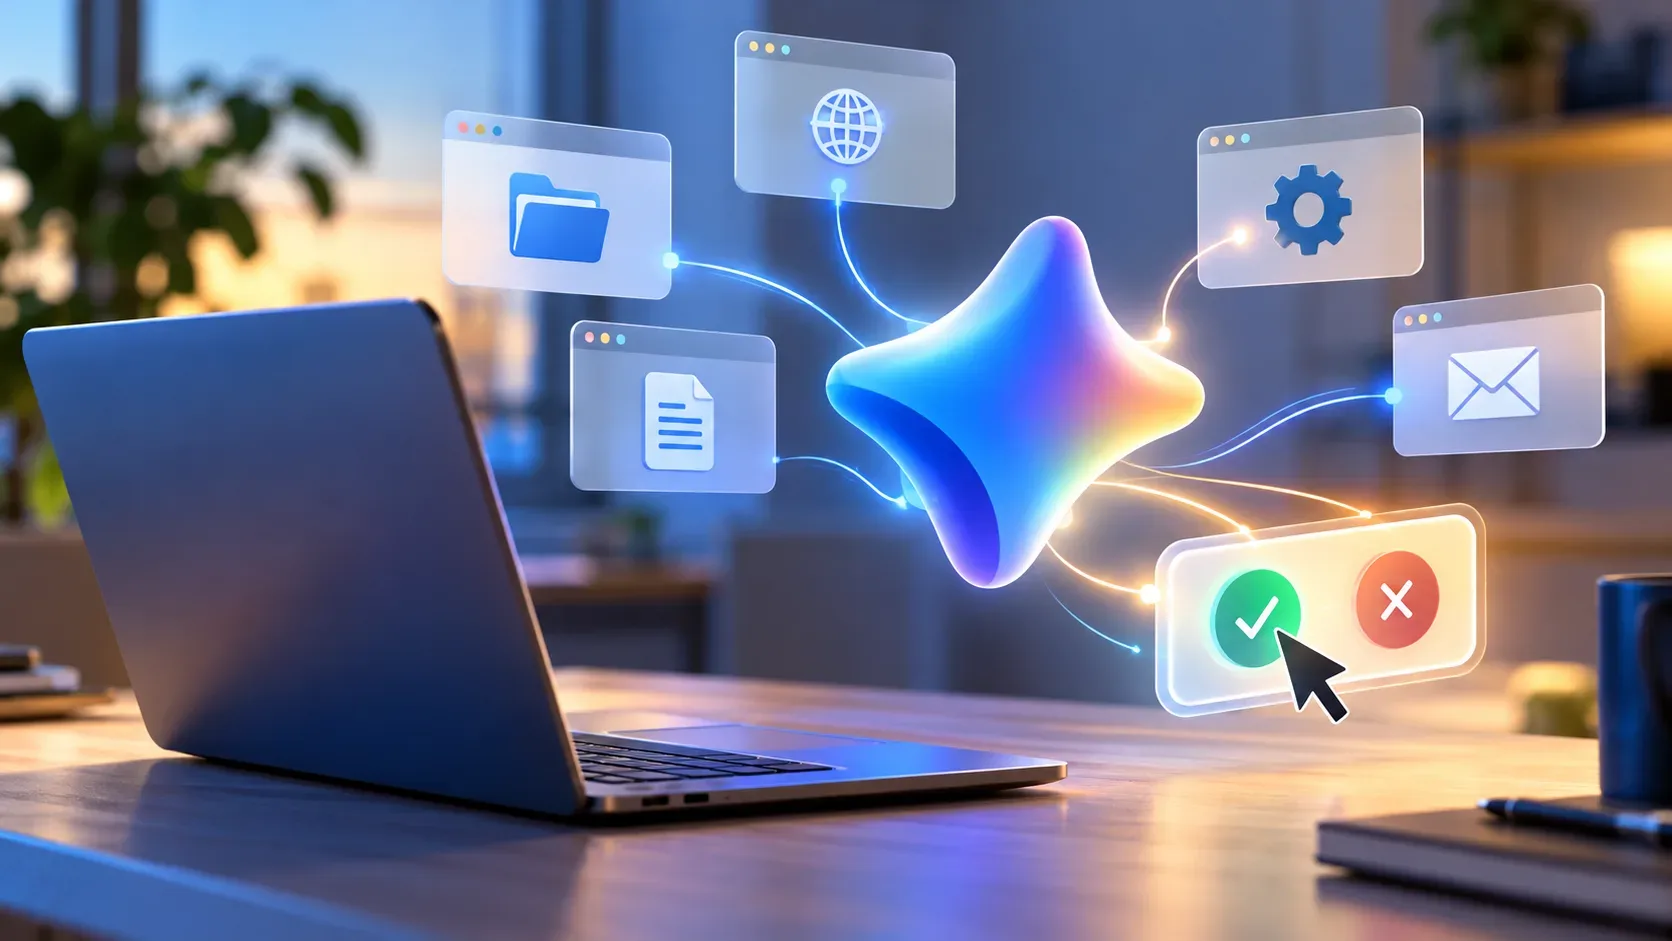
O Google declarou, em 30 de outubro de 2026, que a ferramenta Computer Use da Gemini API entrou em disponibilidade geral (GA) nas APIs Interactions e GenerateContent. Ela permite criar agentes que analisam capturas de tela e sugerem operações em interfaces, como clicar, digitar e navegar. A IA, porém, não ganha acesso irrestrito ao computador: o aplicativo do desenvolvedor executa as ações e deve respeitar eventuais bloqueios e pedidos de confirmação.
A distinção é essencial: a disponibilidade geral da ferramenta em duas APIs não significa que todos os aplicativos Gemini ganharam controle automático da máquina, que qualquer modelo seja compatível ou que ações arriscadas tenham aprovação prévia. As especificações são documentais; não houve teste prático da API pelo DTech.
O que foi liberado em 30 de outubro de 2026?
O registro de alterações do Google informa expressamente a passagem do Computer Use para GA em Interactions API e GenerateContent API. GA descreve o estágio de lançamento da ferramenta nesses canais, não uma autorização universal para cada conta, país, plano ou programa instalado. Também não transforma uma API em recurso automaticamente disponível no aplicativo Gemini para o consumidor.
A documentação consultada lista como compatíveis os modelos gemini-4-argon, gemini-3.8-flash, gemini-3.5-flash-lite e gemini-3-flash-preview. O próprio nome do último continua indicando um modelo em preview. A lista deve ser conferida para o identificador usado pelo projeto; não basta selecionar qualquer modelo com a marca Gemini.
Quais tarefas o agente pode realizar?
Nos exemplos oficiais, o agente pode pesquisar informações em sites, percorrer páginas, preencher formulários repetitivos e testar fluxos de interfaces web. Em ambientes compatíveis, ele pode propor cliques, rolagens, digitação, teclas de atalho e outras ações de mouse e teclado. A documentação também contempla ambientes de navegador, dispositivo móvel e desktop, com conjuntos de ações específicos para cada um.
Esses exemplos descrevem possibilidades de automação, não garantia de sucesso nem acesso indiscriminado a páginas, contas e arquivos. Um fluxo que pesquisa preços pode avançar sem concluir uma compra. Preencher os campos de um e-mail é diferente de enviá-lo: a etapa final tem consequências que exigem avaliação de segurança.
Quem movimenta o mouse e executa os comandos?
O fluxo depende de um ciclo implementado pelo desenvolvedor. A API não controla o sistema operacional por conta própria:
- O aplicativo envia a tarefa, a configuração do ambiente e uma captura de tela à API.
- O modelo devolve uma ação sugerida em function_call, como click ou type, e pode incluir intent, uma explicação da finalidade da etapa, além de safety_decision.
- O programa local avalia a decisão de segurança, converte coordenadas para a tela e executa a ação com sua ferramenta de automação, como Playwright, apenas se permitida ou confirmada.
- O aplicativo produz outra captura de tela, devolve o resultado por function_result e repete o ciclo enquanto houver etapas.
Portanto, o desenvolvedor escolhe o ambiente, as permissões do processo e o código que realmente age. A descrição de um clique gerada pelo Gemini não é evidência de que ele foi executado.
Quais ações podem ser bloqueadas ou exigir autorização?
O Google documenta sete categorias internas de políticas para orientar as decisões de segurança. A categoria define um tipo de risco, não uma regra de que toda ocorrência sempre exigirá o mesmo botão de autorização. Conforme o contexto e a configuração, o resultado pode permitir a ação, exigir confirmação ou bloqueá-la.
| Categoria da política | Exemplos de ações protegidas |
|---|---|
| FINANCIAL_TRANSACTIONS | Pagamentos, finalização de compras e operações com produtos regulados. |
| SENSITIVE_DATA_MODIFICATION | Alterações não autorizadas em registros de saúde, finanças ou governo. |
| COMMUNICATION_TOOL | Envio autônomo de e-mails, mensagens e outros comunicados. |
| ACCOUNT_CREATION | Criação de novas contas em sites. |
| DATA_MODIFICATION | Alteração de arquivos, compartilhamento de dados e exclusão de conteúdo armazenado. |
| USER_CONSENT_MANAGEMENT | Banners de cookies e escolhas de consentimento ou privacidade. |
| LEGAL_TERMS_AND_AGREEMENTS | Aceitação de termos de serviço e contratos juridicamente relevantes. |
Não se deve concluir, com base nessa tabela, que um clique específico sempre passará pela mesma tela de confirmação. A classificação vale para a ação concreta; restrições adicionais podem ser impostas no aplicativo.
Como funciona a confirmação humana?
Quando a resposta da API contém safety_decision com decision igual a require_confirmation, a integração deve interromper a execução daquela ação e solicitar autorização da pessoa. Se ela aprovar, o aplicativo executa a etapa e retorna safety_acknowledgement em function_result. Se o sistema classificar a ação como bloqueada, não se deve executá-la. A confirmação não é um simples texto de cortesia: precisa ser aplicada pelo programa que controla a interface.
A documentação apresenta ainda um exemplo de instrução de segurança adicional criado pelo desenvolvedor, com aprovação antes de enviar mensagens, concluir compras, aceitar termos ou lidar com CAPTCHA e informações sensíveis. Esse roteiro é uma recomendação de configuração mais restritiva; não é correto tratá-lo como lista universal de eventos que o mecanismo padrão sempre confirma. Os controles personalizados devem complementar as decisões da API.
Que riscos ainda permanecem?
Capturas de tela podem conter informações privadas, e páginas podem exibir instruções maliciosas para desviar o agente, fenômeno conhecido como prompt injection. O Google oferece verificação opcional de injeção de instruções nas capturas para os modelos indicados, mas esse recurso vem desativado por padrão (false). A documentação recomenda ambiente isolado, permissões limitadas, listas de sites permitidos e registro de ações para auditoria.
Há opções de desativar determinadas políticas, mas o próprio Google adverte que uma substituição de política não impede necessariamente a resposta require_confirmation. Para operações de grande impacto, dados sensíveis ou consequências difíceis de reverter, recomenda supervisão humana próxima. GA não certifica ausência de erros, invulnerabilidade ou execução segura em todos os sites.
O que a disponibilidade geral não comprova?
A nota de 30 de outubro confirma o estágio GA da ferramenta nas duas APIs, mas não detalha, por si só, a elegibilidade individual de contas, o preço de cada modelo, quotas de uso nem condições específicas de acesso no Brasil. Esses dados precisam ser verificados para o projeto concreto, inclusive as regras de faturamento da API, que não se confundem com uma assinatura do aplicativo Gemini.
A conclusão verificável é a oferta documentada de uma ferramenta para desenvolvedores, com modelos compatíveis e salvaguardas configuráveis. Não há nesta apuração execução real, medição de acerto, validação de uma conta brasileira ou demonstração de que o sistema consegue concluir qualquer tarefa sem intervenção.